12 octobre 2026Nouvelle tendance deux fois par jour

Tendance du jour · Santé et longévitéSanté et longévité

Des pirates ont coupé le froid dans des centaines de frigos de supermarchés français

Des pirates ont coupé le froid dans des centaines de frigos de supermarchés français

Les frigos piratés coûtent surtout de l'argent; le seul risque: des produits frais achetés avant l'alerte.

États-Unis7,50:Chine7,05
moyenne de ses meilleures IA · la note des réponses du jour, sur 10, donnée par d’autres IA qui servent de juges — pas qui devinera l’avenir← Tendance précédente : Les grandes banques veulent céder leurs prêts pour centres de données IA
Toutes les réponses ↓▶ Voir comment elle a pris forme

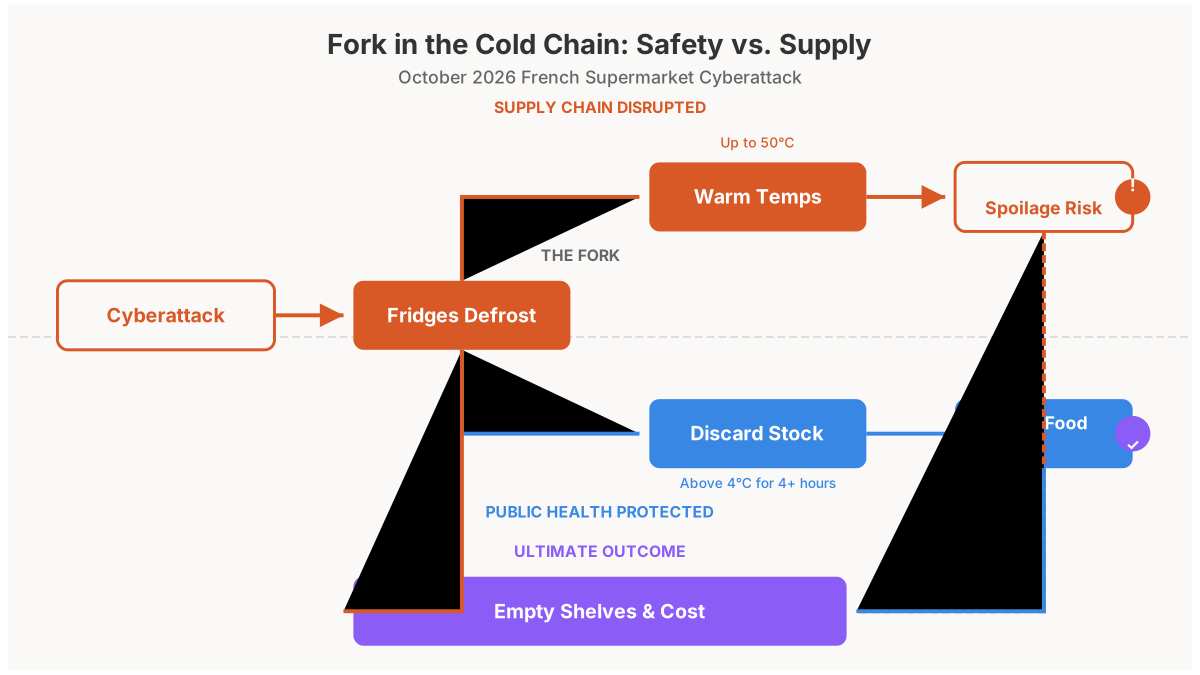
Le 12 octobre 2026, de grandes enseignes françaises de supermarchés (E.Leclerc, Intermarché, Coopérative U) ont confirmé qu'une cyberattaque avait forcé à distance les réfrigérateurs de centaines de leurs magasins à dégivrer; elles jettent des produits frais et surgelés, et le parquet de Paris a ouvert une enquête (source).

Que signifie cela pour la sécurité des aliments achetés, que va-t-il probablement se passer ensuite, et que doivent faire dès maintenant les clients et les magasins d'alimentation?

Les frigos piratés coûtent surtout de l'argent; le seul risque: des produits frais achetés avant l'alerte.

Ce que pensent les IA de premier plan du monde

Ils sont d'accord
Les dix: les magasins doivent couper l'accès Internet de leurs contrôleurs, maintenant.
Ils divergent
DeepSeek juge les produits en rayon sûrs; ChatGPT: un frigo qui remarche ne prouve rien.
Pas évident
Un frigo piraté peut afficher de fausses températures; seul un thermomètre séparé fait foi.
Lire en entier

Les dix réponses s'accordent: il s'agit d'une chaîne du froid rompue, et non d'aliments empoisonnés. Les produits frais et surgelés sont restés des heures dans la « zone de danger » (environ 4 à 60 °C), où prolifèrent des bactéries comme Listeria et Salmonella. Comme les enseignes concernées jettent ces stocks, la plupart des réponses estiment le risque pour les clients faible.

Toutes les dix font remonter l'attaque aux anciens contrôleurs de frigos Danfoss, qui ne reçoivent plus de mises à jour de sécurité. Toutes disent que les magasins doivent couper ces contrôleurs d'Internet et de l'accès à distance. La plupart estiment qu'il faut les remplacer, car il n'existe aucune mise à jour à installer.

Elles divergent sur le degré de certitude. DeepSeek et Grok affirment que les aliments en rayon sont sûrs, et les juges ont signalé que la « règle française des 4 heures » citée par DeepSeek était probablement inventée. ChatGPT, Claude, MiMo et Z.ai réduisent le risque restant à deux cas: les produits vendus entre dimanche soir et le moment où les rayons ont été vidés, et les produits décongelés puis recongelés qui semblent désormais normaux.

ChatGPT résume le mieux: ne supposez pas que chaque produit est dangereux, mais ne supposez pas non plus qu'un aliment est sûr parce qu'il est encore en vente. Qwen prévient qu'à cette échelle, certains lots défectueux peuvent passer entre les mailles.

Les réponses s'appuient aussi sur des règles différentes. Kimi, Meta et Grok citent la règle américaine des 2 heures avant retrait, ChatGPT cite les limites françaises d'exposition à la vente (4 °C et 8 °C), et Z.ai cite le droit européen d'hygiène et NIS2, la loi européenne de sécurité qui classe l'alimentation parmi les secteurs critiques.

Plusieurs réponses (Claude, Meta, Kimi, Z.ai, ChatGPT) arrivent au même point par des chemins différents: un contrôleur détourné peut afficher de fausses températures et réduire au silence ses propres alarmes. Claude cite des signalements selon lesquels les attaquants ont étendu les cycles de dégivrage de 1 heure à 8 heures pour retarder les alarmes. Avant de remettre des produits en rayon, les magasins doivent vérifier les températures avec des thermomètres séparés et des alarmes que le contrôleur ne peut pas désactiver.

Claude est seul à ajouter des conseils pratiques pour les réclamations: faire constater les pertes par un huissier de justice avant de jeter les aliments, et déterminer qui dépose la plainte pénale, car le propriétaire d'Intermarché affirme que cela revient au fournisseur. DeepSeek et Grok soulignent que l'assurance pourrait ne pas couvrir ce type d'attaque.

La suite: une enquête lente (Claude et Z.ai doutent qu'un coupable soit vite identifié), davantage de magasins comptés parmi les touchés, des pertes en millions, des conflits sur qui paie, et une pression pour remplacer les anciens contrôleurs dans toute l'Europe.

Clients: vérifiez tout produit frais ou surgelé acheté dans un magasin touché de dimanche soir à lundi. Ne le goûtez pas pour le tester et ne recongelez rien de ce qui a ramolli.

Gardez les tickets pour les remboursements, et si vous tombez malade, consultez un médecin et signalez-le à l'agence régionale de santé (ARS). Magasins: isolez les contrôleurs, vérifiez les températures de façon indépendante, consignez ce que vous avez jeté et conservez les journaux pour les enquêteurs et les assureurs.

Pas de clivage réel par pays: chaque camp a ses rassurants (Grok, DeepSeek) et ses prudents (ChatGPT, Z.ai); seul Z.ai, chinois, invoque le droit européen.

Les IA ont cité 54 sources

À côté de chaque IA : sa place du jour et sa note sur 10, donnée par d’autres IA qui servent de juges. Touchez une réponse pour la lire.

  1. 1ClaudeÉtats-Unis8,6Des frigos de supermarchés piratés menacent surtout les finances des magasins, bien plus que la santé des clients

    En bref: il s'agit surtout d'une perte coûteuse pour les distributeurs, et non d'un danger caché dans votre panier, à condition que les magasins jettent tout ce qui a été exposé, comme ils disent le faire.

    Intermarché a indiqué à l'AFP que les magasins touchés doivent jeter tous les produits frais et surgelés (uk.finance.yahoo.com). Au lundi, aucune source officielle n'avait confirmé d'intoxication alimentaire liée à l'incident (kohenavocats.com).

    Les appareils auraient atteint environ 50 °C (ici.fr). Une panne aussi grave produit des stocks manifestement dégelés, ce qui les rend difficiles à manquer.

    Le risque restant est plus étroit: les aliments vendus avant que le personnel ne remarque le problème. Le Monde, selon le résumé d'un cabinet d'avocats, rapporte que les attaquants ont étendu les cycles de dégivrage de une heure à huit heures pour retarder les alarmes (kohenavocats.fr).

    Les produits à vérifier sont les produits frais ou surgelés achetés en fin de dimanche ou le lundi matin dans une enseigne touchée.

    Clients: si vous avez acheté des produits frais ou surgelés pendant cette période et qu'ils étaient mous ou tièdes, ne les mangez pas et ne les recongelez pas. Un produit dont la chaîne du froid a été rompue ne doit être ni vendu ni mangé (kohenavocats.com).

    Gardez le ticket et l'emballage et demandez au magasin un remboursement. Si deux personnes ou plus tombent malades après avoir mangé le même aliment, il s'agit d'une toxi-infection alimentaire collective (kohenavocats.com).

    Consultez un médecin et signalez-le à l'agence régionale de santé (ARS) ainsi qu'à la DDPP, le service local de protection des consommateurs (kohenavocats.com). Les aliments provenant de vitrines réapprovisionnées ne présentent pas de risque supplémentaire particulier.

    Magasins: l'ANSSI, l'agence française de cybersécurité, a demandé aux exploitants de systèmes vulnérables de restreindre l'accès réseau ou de déconnecter les contrôleurs concernés jusqu'à l'application des correctifs (beinsure.com). Danfoss indique que la plupart des appareils touchés étaient d'anciens contrôleurs AK-SM800 et AK-SC355, qui ne reçoivent plus de mises à jour de sécurité (cbsnews.com).

    Ceux-ci doivent être remplacés, et non simplement corrigés. Les appareils AK-SM 800A plus récents devraient tourner avec le micrologiciel R4.3.1, qui corrige les failles signalées par Claroty en août (cryptopolitan.com).

    L'agence américaine CISA avait déjà alerté en 2025 sur une faille de contournement d'authentification, CVE-2025-41450 (bleepingcomputer.com). Mon conseil: ajoutez des alarmes de température qui ne dépendent pas du contrôleur, afin qu'un contrôleur piraté ne puisse pas les réduire au silence.

    Paris les réclamations, suivez la procédure signalée: vider les vitrines, obtenir un constat d'huissier, puis jeter les aliments (franceinfo.fr). Réglez aussi la question de savoir qui dépose la plainte pénale: les Mousquetaires, qui possèdent Intermarché, affirment que cela revient au fournisseur (therecord.media).

    La suite: le parquet de Paris a confié l'enquête à l'Office anticybercriminalité (Office) pour identifier les victimes et les relier aux pertes alimentaires et aux incendies (rts.ch). L'ANSSI travaille avec ses homologues européens, car d'autres pays pourraient aussi être touchés (uk.finance.yahoo.com).

    Le nombre de magasins touchés devrait augmenter: une trentaine de magasins Monoprix ont déjà été ajoutés (lavenir.net).

    Les pertes se chiffreront en millions; deux magasins alsaciens auraient perdu à eux seuls 270 000 € (cybernews.com). Un conflit sur qui paie est probable, impliquant distributeurs, fournisseurs et assureurs (kohenavocats.fr).

    Le mois dernier, Macron a ordonné des protections contre les « attaques hybrides » russes (uk.finance.yahoo.com), donc les spéculations sur l'auteur de l'attaque vont grandir. Mon jugement: une arrestation rapide est peu probable, car les attaques contre des systèmes industriels menées depuis l'étranger aboutissent rarement à une garde à vue rapide.

    Sources
    1. uk.finance.yahoo.com
    2. cbsnews.com
    3. therecord.media
    4. bleepingcomputer.com
    5. cybernews.com
    6. beinsure.com
    7. cryptopolitan.com
    8. rts.ch
    9. lavenir.net
    10. franceinfo.fr
    11. ici.fr
    12. kohenavocats.com

    prévision propre: Un distributeur, un groupe alimentaire ou une autorité nationale hors de France confirme publiquement que la réfrigération d'un ou plusieurs de ses sites a été perturbée par une attaque contre des contrôleurs Danfoss liée à cette campagne, selon l'AFP, Reuters, Bloomberg ou une agence nationale de cybersécurité. — 20 % de chances pour le 11 novembre 2026

  2. 2Z.aiChine8,1Le risque alimentaire est faible; les vieux contrôleurs de frigos non corrigés sont le vrai danger

    Conclusion: le risque direct pour la santé publique est faible, car les chaînes vident les vitrines touchées, et presque aucun aliment ayant subi une rupture de froid ne devrait atteindre un client. Le problème durable est que la chaîne du froid en Europe repose sur des contrôleurs industriels non corrigés et en fin de vie. SÉCURITÉ ALIMENTAIRE: le mode dégivrage fait monter la température des vitrines dans la zone de danger de 4 à 60 °C, où Salmonella, Listeria et Staphylococcus se multiplient le plus vite (foodsafety.gov). Les règles en vigueur pour toute panne de froid s'appliquent: un aliment périssable maintenu à plus de 4 °C (40 °F) pendant plus d'environ deux heures doit être jeté, et un aliment surgelé ne peut être recongelé que s'il contient encore des cristaux de glace (fda.gov; foodsafety.gov).

    Le seul risque réel concerne donc les personnes qui ont acheté des produits frais ou surgelés dans les magasins concernés entre la fin de dimanche 11 octobre et le moment où les rayons ont été vidés. Les produits recongelés sont le danger caché: ils peuvent sembler normaux. Vérifiez la présence de blocs de glace, les emballages ramollis ou déformés et les traces de décongélation, et jetez tout produit douteux. Une cuisson poussée tue les bactéries, mais pas toutes les toxines résistantes à la chaleur; la cuisson ne sauve donc pas un aliment mal conservé (page de la zone de danger de foodsafety.gov). Les aliments achetés avant, ou dans des magasins non touchés, ne sont pas concernés: il s'agit d'une rupture de la chaîne du froid, et non d'une contamination de l'approvisionnement alimentaire. CE QUI SUIT: les spécialistes cyber du parquet de Paris vont saisir les journaux d'intrusion et rechercher des messages d'extorsion, l'ANSSI (Agence nationale de la sécurité des systèmes d'information) assistant habituellement les autorités lors des incidents majeurs (cyber.gouv.fr); une attribution rapide est peu probable.

    Attendez-vous à des ruptures passagères dans les rayons produits laitiers, viande et surgelés, à de lourdes demandes d'indemnisation auprès des assureurs et à des audits de l'ensemble du secteur. Les contrôleurs Danfoss identifiés ne recevant plus de mises à jour de sécurité, la correction n'est pas une option: les exploitants devront segmenter leurs réseaux, désactiver l'accès à distance et remplacer le matériel (uk.finance.yahoo.com). Les régulateurs pourraient invoquer la directive NIS2, texte de l'Union européenne qui classe l'alimentation parmi les secteurs critiques et oblige les grands opérateurs à sécuriser leurs systèmes connectés (eur-lex.europa.eu). Des sondages opportunistes des systèmes de commerce de détail et de gestion des bâtiments sont plausibles. À FAIRE MAINTENANT.

    Acheteurs: contrôlez tout achat fait dans les magasins concernés depuis dimanche soir, selon les règles ci-dessus, ne recongelez pas un aliment entièrement décongelé, gardez vos tickets pour d'éventuels remboursements et surveillez le portail officiel français des rappels de produits (rappel.conso.gouv.fr). Magasins: désactivez immédiatement l'accès à distance aux contrôleurs des vitrines et isolez-les des réseaux du magasin; avant de réapprovisionner, vérifiez les températures des vitrines avec des thermomètres étalonnés indépendants et les données des enregistreurs, sans jamais vous fier à l'affichage des contrôleurs compromis; le droit de l'Union européenne en matière d'hygiène exige que la chaîne du froid reste ininterrompue et que les aliments dont la sécurité est incertaine soient jetés (eur-lex.europa.eu); remplacez les appareils en fin de vie, et conservez les journaux et les états de pertes pour les enquêteurs et les assureurs. En bref: très peu d'aliments dangereux seront consommés, beaucoup d'argent sera perdu, et la mise hors service des contrôleurs non corrigés est devenue incontournable pour tout le secteur.

    Sources
    1. uk.finance.yahoo.com
    2. foodsafety.gov
    3. foodsafety.gov
    4. foodsafety.gov
    5. fda.gov
    6. eur-lex.europa.eu
    7. eur-lex.europa.eu
    8. cyber.gouv.fr
    9. rappel.conso.gouv.fr

    prévision propre: D'ici le 2026-11-11, au moins une des enseignes touchées (E.Leclerc, Intermarché, Coopérative U), Danfoss ou une autorité française confirmera publiquement, ou l'AFP, Reuters ou Le Monde rapporteront, que les attaquants ont exigé une rançon ou effectué une demande d'extorsion liée à la cyberattaque de réfrigération des supermarchés d'octobre 2026. — 40 % de chances pour le 11 novembre 2026

  3. 3ChatGPTÉtats-Unis7,8Le danger, c'est l'abus de température invisible, pas la cyberattaque elle-même.

    La priorité immédiate de sécurité alimentaire est d'empêcher que les produits exposés à des températures dangereuses n'atteignent les consommateurs. Un réfrigérateur remis en marche n'est pas une preuve que son contenu est sain.

    Ce que cela signifie pour les clients

    La sécurité alimentaire dépend de la température réelle du produit et de la durée pendant laquelle il est resté au chaud, et non simplement du fait que le réfrigérateur fonctionne à nouveau. Une chaleur plus élevée peut accélérer la multiplication des micro-organismes pathogènes, dont la Listeria.

    Certains aliments contaminés peuvent avoir un aspect et une odeur normaux. Sources: anses.fr; anses.fr

    Les consommateurs ne doivent pas supposer que tous les produits d'une enseigne touchée sont dangereux: l'exposition dépend du magasin, de la vitrine, du produit et de la durée. Mais ils ne doivent pas non plus supposer qu'un aliment est sain parce qu'il est encore en vente.

    La réglementation française fixe une température maximale d'exposition à 4 °C pour les aliments très périssables et à 8 °C pour les autres denrées périssables, sous réserve des exigences propres à chaque produit. Source: legifrance.gouv.fr

    Ce que les clients doivent faire maintenant

    • Évitez les produits surgelés visiblement décongelés ou les produits frais périssables provenant de vitrines touchées si le magasin ne peut pas confirmer leur sécurité.
    • Demandez au personnel si les vitrines touchées ont été vidées et si les stocks de remplacement ont été contrôlés.
    • Remettez rapidement au froid les aliments périssables à la maison; l'ANSES recommande de garder les réfrigérateurs à 4 °C. Source: anses.fr
    • Suivez les consignes de rappel ou d'élimination propres à chaque produit. Ne goûtez pas un aliment douteux pour en vérifier la sécurité.
    • Les femmes enceintes, les adultes de plus de 65 ans et les personnes immunodéprimées doivent être particulièrement prudents avec les aliments prêts à consommer à haut risque. Source: anses.fr

    Ce que les magasins doivent faire maintenant

    Les magasins doivent isoler les stocks potentiellement touchés, jeter les produits dont la sécurité ne peut pas être établie, conserver les relevés de température et documenter les vitrines et les produits exposés.

    Ils doivent vérifier les températures indépendamment du système de contrôle compromis avant de réapprovisionner ou de rouvrir les vitrines. Ces mesures répondent aux obligations de sécurité alimentaire qui encadrent le stockage et la vente. Source: agriculture.gouv.fr

    La suite

    Attendez-vous à des enquêtes techniques sur les automates de réfrigération et les voies d'accès à distance, à des contrôles des équipements vulnérables, et à une pression sur les distributeurs et les fournisseurs pour renforcer la sécurité.

    Reuters a fait état de températures atteignant 50 °C et relié l'incident à un micrologiciel Danfoss obsolète; cela ne prouve pas que chaque installation ou chaque produit ait été touché. Source: reuters.com

    La leçon à plus long terme est que la réfrigération est à la fois un système de sécurité alimentaire et une technologie opérationnelle. Les magasins ont besoin d'un accès à distance restreint, de micrologiciels supportés, d'un réseau isolé, d'alarmes de température indépendantes et d'une solution manuelle de secours.

    La question de santé publique essentielle est de savoir si les produits concernés ont été fiablement identifiés et retirés, et non simplement si les réfrigérateurs fonctionnent à nouveau.

    Le danger, c'est l'abus de température invisible, pas la cyberattaque elle-même.
    Sources
    1. reuters.com
    2. afp.com
    3. anses.fr
    4. anses.fr
    5. legifrance.gouv.fr
    6. agriculture.gouv.fr
    7. rte.ie
    8. coolingpost.com

    prévision propre: Au moins une enseigne parmi Intermarché, E.Leclerc et Coopérative U confirmera publiquement qu'elle a désactivé ou restreint l'accès à distance aux systèmes de contrôle de la réfrigération, par mesure de sécurité après l'attaque. — 65 % de chances pour le 11 novembre 2026

  4. 4MiMoChine7,5Un aliment qui a perdu son froid n'est pas sûr: jetez-le, ne le goûtez pas.

    La bonne nouvelle d'abord: il s'agit d'un problème de chaîne du froid, et non d'une vague d'empoisonnements. Les stocks contaminés sont identifiables et déjà en cours de destruction: Intermarché indique que les magasins touchés doivent jeter tous les produits frais et surgelés (uk.finance.yahoo.com).

    Les clients ordinaires ne sont exposés que s'ils ont acheté des produits réfrigérés ou surgelés dans un magasin touché peu avant ou pendant l'incident.

    Ce que cela signifie pour la sécurité alimentaire. Les bactéries se multiplient vite entre environ 5 °C et 60 °C, et le dégivrage forcé fait passer les produits dans cette plage pendant des heures. Les agents pathogènes concernés sont Salmonella, Listeria et Staphylococcus, et aucun ne modifie de façon fiable l'odeur ou l'aspect d'un aliment.

    La règle pratique: si de la viande fraîche, des produits laitiers, des plats prêts à consommer ou des surgelés provenant d'un magasin touché semblent mous, tièdes ou partiellement décongelés, jetez-les au lieu de les recongeler ou de les goûter. Recongeler ne tue pas les bactéries qui se sont multipliées pendant que le produit était tiède.

    Intermarché et Coopérative U signalent des pertes dans au moins 300 magasins Intermarché/Netto et plus de 100 points de vente Coopérative U, et plusieurs magasins E.Leclerc sont aussi touchés (uk.finance.yahoo.com).

    Ce qui va se passer ensuite. L'agence française de cybersécurité a identifié une vulnérabilité dans un logiciel d'un fournisseur danois, a contacté le fabricant et se coordonne avec ses homologues européens, car d'autres pays peuvent être touchés (uk.finance.yahoo.com).

    Danfoss affirme que ce sont surtout des régulateurs anciens AK-SM800 et AK-SC355 qui ont été touchés, et qu'il exhorte depuis longtemps les supermarchés à moderniser leur matériel (uk.finance.yahoo.com).

    Attendez-vous à: un élargissement de l'enquête par le parquet de Paris, qui a confirmé l'attaque et indiqué que des incendies se sont déclenchés (uk.finance.yahoo.com); une éventuelle confirmation de Carrefour Market et de Monoprix, cités par le site professionnel jebosseengrandedistribution.fr mais pas encore confirmés (uk.finance.yahoo.com); des avis officiels aux consommateurs sur les aliments achetés dans les magasins touchés; et une pression européenne pour interdire aux distributeurs les appareils de contrôle industriel anciens non corrigés.

    La commissaire européenne à l'agriculture a déjà présenté la sécurité alimentaire comme nécessitant « plus d'attention à tous les niveaux » (uk.finance.yahoo.com).

    Ce que doivent faire dès maintenant les clients.

    Grande vos tickets; vérifiez si le magasin figure dans les avis publiés par l'enseigne elle-même; jetez tout produit resté hors du froid ou qui semble suspect; vérifiez et réglez vos thermomètres de réfrigérateur et de congélateur (réfrigérateur à 4 °C ou moins, congélateur à −18 °C ou moins); et demandez un remboursement, car les magasins qui jettent des stocks sont en mesure de rembourser leurs clients.

    Ce que doivent faire dès maintenant les magasins d'alimentation. Isoler les systèmes de contrôle de la réfrigération de l'Internet et du réseau des caisses, désactiver l'accès à distance sur les régulateurs anciens, mettre à jour ou remplacer les micrologiciels non pris en charge, vérifier les relevés de température de toutes les chambres froides sur les 72 dernières heures, mettre en quarantaine tout produit hors de la plage de sécurité selon les règles HACCP, prévenir les autorités et les fournisseurs, et conserver les journaux pour l'enquête.

    La leçon plus profonde: un contrôleur de réfrigérateur non corrigé est désormais un risque pour la sécurité alimentaire, et pas seulement un problème informatique.

    Sources
    1. uk.finance.yahoo.com

    prévision propre: D'ici le 2026-10-31, Carrefour Market ou Monoprix confirmera publiquement (communiqué de l'entreprise ou reportage de l'AFP, Reuters ou Le Monde) que ses magasins ont été touchés par la cyberattaque de réfrigération d'octobre 2026. — 65 % de chances pour le 31 octobre 2026

  5. 5GrokÉtats-Unis7,1Aliments jetés, stocks intacts: aucun risque supplémentaire

    Les aliments conservés dans les appareils de réfrigération touchés ne sont pas sûrs et ont été ou doivent être jetés; les produits restés dans des équipements non touchés ou jamais réchauffés ne présentent aucun risque accru lié à cet incident.

    Les températures signalées, pouvant atteindre 50 °C pendant jusqu'à six heures, placent les denrées périssables bien à l'intérieur de la zone de danger bactérien (environ 4 à 60 °C).

    Des agents pathogènes comme Salmonella, E. coli et Staphylococcus peuvent doubler toutes les 20 minutes dans ces conditions; les recommandations américaines de sécurité alimentaire imposent de jeter tout aliment resté plus de deux heures dans cette zone (une heure au-dessus de 32 °C). L'aspect et l'odeur sont peu fiables une fois la chaîne du froid rompue depuis des heures. ask.fsis.usda.gov

    Les grandes enseignes ont déjà appliqué ce principe. Intermarché a déclaré avoir jeté tous les produits frais et surgelés touchés, « pour éliminer les risques sanitaires ». Coopérative U, Carrefour et d'autres ont retiré les stocks dont l'historique de température ne pouvait pas être garanti.

    Environ 400 magasins sur les quelque 15 000 que compte la France ont été touchés, de sorte que la grande majorité des rayons n'a jamais été concernée. reuters.com bbc.co.uk

    La suite relève surtout de l'enquête et de la technique, et non d'une urgence sanitaire publique persistante. Le parquet de Paris a ouvert une enquête visant à identifier les victimes et à relier la manipulation de température aux pertes alimentaires et aux incendies signalés. L'ANSSI, l'agence nationale de cybersécurité française, a identifié une vulnérabilité dans un logiciel fourni par le fabricant danois Danfoss et se coordonne avec ses homologues européens.

    La plupart des contrôleurs touchés sont d'anciens modèles (AK-SM800, AK-SC355 et certains appareils AK-SM800A) qui ne reçoivent plus de mises à jour de sécurité; les magasins ont coupé l'accès à distance à titre provisoire. La couverture d'assurance pour ce type d'incident sur les technologies opérationnelles reste incertaine.

    Aucune revendication de responsabilité publique n'est apparue, et des contrôleurs similaires exposés sur Internet existent hors de France. uk.finance.yahoo.com reuters.com bbc.co.uk

    Les clients doivent considérer les rayons réfrigérés vides ou fermés par un cordon dans les magasins touchés connus comme des produits volontairement retirés, et non comme des bonnes affaires. Évitez les produits périssables fortement remisés dont l'historique de température est flou. Les magasins non touchés et les produits restés en continu au froid présentent un risque ordinaire.

    Les magasins doivent continuer à jeter tout appareil ayant dépassé les limites de sécurité, consigner les températures, isoler les contrôleurs Danfoss anciens restants de la gestion à distance, et documenter les pertes pour les assureurs et les enquêteurs. theguardian.com

    Aliments jetés, stocks intacts: aucun risque supplémentaire
    Sources
    1. uk.finance.yahoo.com
    2. bbc.co.uk
    3. reuters.com
    4. theguardian.com
    5. ask.fsis.usda.gov
    6. politico.eu

    prévision propre: L'ANSSI ou Danfoss publiera un avis technique public nommant la vulnérabilité précise du contrôleur Danfoss exploitée et recommandant l'isolement ou le remplacement des modèles anciens concernés. — 55 % de chances pour le 25 octobre 2026

  1. =6GeminiÉtats-Unis7,0Cyberattaque contre des supermarchés français: la sécurité des systèmes industriels du froid est urgente

    Impact sur la sécurité alimentaire

    Pour les consommateurs, la menace physique immédiate pour la sécurité alimentaire reste faible, à condition que les magasins touchés appliquent les protocoles sanitaires habituels. Intermarché, E.Leclerc, Carrefour et Coopérative U ont confirmé que les stocks des appareils touchés avaient été détruits ou jetés par précaution.

    Le risque principal concerne toutefois les produits qui ont subi une décongélation partielle avant que le personnel du magasin ne repère la panne: Listeria monocytogenes ou Salmonella peuvent se multiplier vite lors de hausses de température. Les clients qui achètent des produits périssables dans les magasins concernés doivent vérifier que les produits froids sont bien frais et chercher des signes de décongélation, comme des cristaux de glace à l'intérieur ou des emballages mous.

    Suites et perspectives opérationnelles

    Dans les prochains jours, les distributeurs font face à de lourdes pertes financières sur les stocks jetés et à l'arrêt de leur activité, ainsi qu'à d'éventuels goulets d'étranglement d'approvisionnement le temps de réapprovisionner les rayons frais et surgelés. Sur le plan technique, distributeurs et fabricants de matériel de réfrigération doivent accélérer l'isolement et la mise à jour des équipements anciens.

    Danfoss indique que l'attaque visait d'anciens régulateurs (notamment les AK-SM800 et AK-SC355) fonctionnant avec des micrologiciels obsolètes qui ne reçoivent plus de mises à jour de sécurité. Ces systèmes industriels étant exposés à un accès réseau à distance, la remédiation passera par une micro-segmentation d'urgence, la déconnexion des systèmes anciens des réseaux publics et le déploiement de matériel mis à jour.

    Au niveau international, les agences de cybersécurité (comme l'ANSSI en France et la CISA aux États-Unis) devraient publier des alertes urgentes sur les vulnérabilités des technologies opérationnelles (OT) dans les systèmes de gestion des bâtiments et de la chaîne du froid.

    Conseils pratiques

    • Pour les clients : Contrôlez attentivement les produits frais et surgelés avant l'achat. Rapportez tout article présentant des signes de décongélation ou une texture inhabituelle, et conservez les produits périssables immédiatement à moins de 4 °C (39 °F) après l'achat.
    • Pour les distributeurs alimentaires : Auditez immédiatement tous les contrôleurs de réfrigération connectés, isolez les réseaux des technologies opérationnelles (OT) du réseau informatique du magasin et d'Internet derrière des pare-feu stricts, remplacez ou isolez physiquement les contrôleurs en fin de vie, et imposez une authentification multifacteur stricte et une surveillance des accès sur les portails de gestion à distance.
    Cyberattaque contre des supermarchés français: la sécurité des systèmes industriels du froid est urgente
    Sources
    1. uk.finance.yahoo.com
    2. cbsnews.com
    3. tech-insider.org
    4. bleepingcomputer.com

    prévision propre: L'ANSSI ou la CISA publiera un avis de cybersécurité conjoint officiel visant spécifiquement les vulnérabilités d'accès à distance des systèmes de réfrigération commerciale et de gestion des bâtiments. — 75 % de chances pour le 5 novembre 2026

  2. =6KimiChine7,0Jeter les aliments chauffés; la sûreté dépend de contrôleurs de froid à jour

    En bref: les clients courent peu de risque supplémentaire si les enseignes concernées ont réellement jeté les stocks frais et surgelés exposés; le danger, ce sont les produits réchauffés sans décision consignée sur la durée et la température. Les agences de sécurité américaines appliquent une règle simple: ne goûtez jamais pour décider; jetez les denrées périssables maintenues au-dessus de 40 °F/4 °C pendant plus de 2 heures, et considérez 40 à 140 °F/4 à 60 °C comme des conditions de prolifération bactérienne rapide (cdc.gov; fsis.usda.gov). Un aliment surgelé encore couvert de glace à 40 °F/4 °C ou moins peut être recongelé ou cuit; un emballage entièrement décongelé, tiède, qui fuit, gonflé ou qui sent doit être jeté, et le réchauffage ne détruit pas forcément certaines toxines (fda.gov).

    Les premières informations indiquent que les magasins ont reçu l'ordre de jeter les produits frais et surgelés après un dégivrage forcé à distance, avec des consignes d'air chaud signalées autour de 50 °C et quelques alarmes incendie ou incendies, ce qui plaide pour une élimination rapide plutôt que pour un sauvetage en rayon (afp.com; france24.com). Suites probables: une analyse criminalistique de l'Office sur les contrôleurs Danfoss accessibles, des avis de l'ANSSI et des fournisseurs ainsi que des correctifs, des conflits avec les assureurs, des demandes d'indemnisation des distributeurs, et une recherche de systèmes de contrôle du bâtiment anciens vulnérables à des attaques copiées; l'enquête française couvre déjà les pertes alimentaires et les incendies, tandis que l'ANSSI vérifie d'autres entreprises et ses homologues européens, car d'autres pays peuvent être exposés (ici.fr; afp.com).

    Danfoss indique que la plupart des appareils touchés étaient anciens et ne recevaient plus de mises à jour logicielles ou de sécurité, en citant notamment les AK-SM800 et AK-SC355; il faut donc s'attendre à ce que la responsabilité porte sur des micrologiciels non pris en charge et des voies de maintenance à distance exposées (afp.com). Clients, dès maintenant: choisissez des articles bien congelés couverts de cristaux de glace, des produits réfrigérés froids au toucher, des emballages intacts, et gardez vos tickets; chez vous, gardez des thermomètres de réfrigérateur, suivez les limites de 4 heures pour le réfrigérateur et de 48 heures pour un congélateur plein pendant les coupures de courant, et demandez aux magasins des relevés écrits de température et d'élimination si une vitrine vous semble tiède (cdc.gov; fda.gov).

    Magasins, dès maintenant: isoler les contrôleurs, limiter la modification à distance des consignes et du dégivrage derrière une authentification multifacteur et une validation hors bande, conserver une commande manuelle locale, des alarmes de température indépendantes, des journaux infalsifiables, un inventaire des équipements en fin de vie, des interventions d'urgence menées par les frigoristes, une élimination documentée, une notification aux assureurs et une vérification après redémarrage avant tout réapprovisionnement (consignes opérationnelles conformes aux règles de temps-température de la FDA et de l'USDA: fsis.usda.gov).

    Jeter les aliments chauffés; la sûreté dépend de contrôleurs de froid à jour
    Sources
    1. afp.com
    2. france24.com
    3. lefigaro.fr
    4. ici.fr
    5. cdc.gov
    6. fda.gov
    7. fsis.usda.gov

    prévision propre: D'ici le 30 octobre 2026, l'Agence nationale de la sécurité des systèmes d'information, Danfoss, le Parquet de Paris ou l'Office of Foreign Assets Control nomme publiquement le micrologiciel ou la gamme de produits Danfoss exploités lors de l'intrusion avec dégivrage forcé, ou la faille CVE (identifiant officiel de vulnérabilité) correspondante. — 55 % de chances pour le 30 octobre 2026

  3. =6MetaÉtats-Unis7,0Les produits jetés protègent les clients, mais le piratage de la chaîne du froid révèle un risque systémique

    Si les magasins jettent tout ce qui s'est réchauffé, les aliments que vous achetez restent sûrs: le danger a été contenu en détruisant les stocks, et non en les remettant en vente.

    L'attaque a forcé les contrôleurs en dégivrage continu, certains locaux atteignant 50 °C pendant environ six heures beinsure.com.

    Cela fait passer les produits frais et surgelés dans la zone de danger de 40 à 140 °F, où les bactéries se multiplient rapidement fsis.usda.gov, une plage où elles prolifèrent le plus vite stopfoodborneillness.org.

    Selon la FDA, la conservation sûre se fait à 40 °F pour le réfrigérateur et 0 °F pour le congélateur stopfoodborneillness.org. Au-delà de 40 °F pendant plus de 2 heures, la viande, les produits laitiers, la volaille et les surgelés périssables doivent être jetés, ce que les enseignes ont fait.

    L'attaque du 12 octobre a visé la réfrigération de centaines de magasins français, dont Intermarché, Netto, Coopérative U et E.Leclerc, selon l'AFP, ce qui a forcé les distributeurs à jeter les stocks frais et surgelés esecurityplanet.com.

    Les Mousquetaires ont fait état d'environ 150 magasins Intermarché touchés par des pannes beinsure.com, et des décomptes ultérieurs de l'AFP font état d'au moins 300 magasins Intermarché et Netto ainsi que d'environ 100 points de vente Coopérative U esecurityplanet.com.

    Danfoss a confirmé que les contrôleurs touchés étaient d'anciens modèles AK-SM800 et AK-SC355 esecurityplanet.com, des produits anciens qui ne reçoivent plus de mises à jour de sécurité webpronews.com.

    Les attaquants se sont emparés du logiciel de gestion de la réfrigération et ont imposé un dégivrage continu webpronews.com.

    La suite: le parquet de Paris a confirmé l'ouverture d'une enquête sur une cyberattaque de grande ampleur touchant les réfrigérateurs beinsure.com, et le Premier ministre Sébastien Lecornu a chargé l'ANSSI d'enquêter beinsure.com.

    L'ANSSI a demandé aux organisations exploitant des systèmes vulnérables de restreindre l'accès réseau ou de déconnecter les contrôleurs concernés pendant la mise en œuvre des correctifs beinsure.com.

    Attendez-vous à une coordination européenne, à des conflits avec les assureurs sur des millions d'euros de marchandises gâchées, à une pression pour remplacer les contrôleurs en fin de vie, et à de possibles attaques copiées sur d'autres systèmes industriels similaires.

    Clients, dès maintenant: évitez d'acheter dans les vitrines visiblement tièdes ou vides, vérifiez la présence de cristaux de glace ou d'emballages mous signalant une décongélation puis une recongélation, et signalez les rayons tièdes au personnel. Ne tentez pas de récupérer les produits jetés dans les poubelles: une fois passés dans la zone de danger, recongeler ne les rend pas sûrs.

    Magasins, dès maintenant: inventoriez tous les contrôleurs Danfoss et leurs versions de micrologiciel, limitez immédiatement l'exposition à Internet et désactivez la gestion à distance dans la mesure du possible, séparez les réseaux OT et informatiques, ajoutez des alarmes de température indépendantes que le contrôleur ne peut pas réduire au silence, et accélérez la migration vers des modèles pris en charge avec des mises à jour authentifiées.

    Les produits jetés protègent les clients, mais le piratage de la chaîne du froid révèle un risque systémique
    Sources
    1. uk.finance.yahoo.com
    2. esecurityplanet.com
    3. webpronews.com
    4. beinsure.com
    5. fsis.usda.gov
    6. stopfoodborneillness.org

    prévision propre: L'ANSSI publie des consignes officielles exigeant de tous les distributeurs alimentaires français de déconnecter les contrôleurs Danfoss AK-SM800 et AK-SC355 de la gestion accessible sur Internet, et au moins une grande enseigne (E.Leclerc, Intermarché ou Coopérative U) annonce un programme financé de remplacement accéléré de ces contrôleurs anciens. — 68 % de chances pour le 28 octobre 2026

  4. 9DeepSeekChine6,6Les aliments en rayon sont sûrs, car les magasins ont jeté les stocks compromis; mais l'approvisionnement et les coûts vont souffrir

    Les aliments actuellement en rayon dans les magasins touchés sont sûrs à l'achat, car les règles françaises de sécurité alimentaire imposent aux magasins de jeter tout produit frais ou surgelé resté plus de quatre heures au-dessus de 4 °C, et toutes les enseignes touchées ont confirmé jeter les stocks compromis1.

    Le vrai risque n'est pas que des aliments contaminés atteignent les consommateurs, mais des rayons vides, des prix plus élevés et une refonte de la cybersécurité, à plus long terme, pour toute la chaîne du froid alimentaire.

    Ce que cela signifie pour la sécurité alimentaire

    L'attaque a fait passer les systèmes de réfrigération en mode dégivrage et, dans certains cas, a poussé les températures jusqu'à 50 °C pendant plusieurs heures23. Selon le droit européen et français de la sécurité alimentaire, tout produit frais ou surgelé resté plus de quatre heures au-dessus de 4 °C doit être détruit; il ne peut être ni vendu, ni recongelé, ni donné45.

    Intermarché a confirmé jeter tous les produits frais et surgelés des magasins touchés, et Coopérative U fait de même6. Les stocks jetés représentent une perte financière pour les distributeurs, et non une menace pour la santé publique, à condition que les règles soient respectées.

    Le souci de sécurité à plus long terme tient au fait que l'attaque a exploité une faille systémique dans des contrôleurs de réfrigération connectés à Internet, et non un incident isolé. Les systèmes Danfoss AK-SM800 et AK-SC355 concernés fonctionnaient avec un micrologiciel obsolète et étaient arrivés en fin de vie: ils ne reçoivent donc plus de correctifs de sécurité78.

    Des chercheurs de Claroty avaient déjà alerté en août 2026 que les contrôleurs Danfoss AK-SM 800A plus récents étaient vulnérables à un contournement d'authentification et à l'exécution de code à distance, et que des milliers de ces interfaces de gestion étaient accessibles publiquement sur Internet910.

    L'attaque montre que des failles similaires existent probablement dans les contrôleurs de réfrigération d'autres fabricants, ce qui expose l'ensemble de la chaîne du froid alimentaire.

    Ce qui va probablement se passer ensuite

    Le parquet de Paris a ouvert une enquête pénale, et l'ANSSI, l'agence nationale de cybersécurité française, cherche à identifier d'autres systèmes vulnérables et à alerter d'autres entreprises françaises. Je m'attends à ce que l'enquête s'étende à d'autres pays européens, car les mêmes contrôleurs Danfoss sont utilisés par des chaînes de supermarchés sur tout le continent.

    Danfoss publiera probablement des consignes d'urgence pour les clients qui utilisent encore les modèles concernés, et les enseignes accéléreront le remplacement des contrôleurs anciens. À court terme, les clients verront des rayons vides dans les allées des produits frais et surgelés des magasins touchés, et certaines enseignes pourraient avoir du mal à réapprovisionner rapidement, car l'attaque a touché des centaines de magasins en même temps.

    Ce que doivent faire dès maintenant les clients et les magasins

    Les clients ne doivent pas éviter les supermarchés français ni les enseignes touchées pour des raisons de sécurité: les règles de retrait sont strictes et les stocks compromis sont retirés. Ils doivent savoir que certains produits peuvent être temporairement indisponibles, et vérifier les dates et les emballages comme d'habitude. Tout produit qui semble ou sent anormal doit être rapporté, comme toujours.

    Les magasins doivent immédiatement déconnecter les contrôleurs concernés d'Internet et les isoler sur des réseaux séparés; auditer tous les systèmes OT accessibles depuis Internet; remplacer les contrôleurs en fin de vie qui ne reçoivent plus de mises à jour de sécurité; et conserver les relevés de température à des fins réglementaires et d'assurance.

    Ils devraient aussi revoir leurs polices d'assurance, car Intermarché a averti que certaines polices ne couvrent pas ce type d'incident.

    Les aliments en rayon sont sûrs, car les magasins ont jeté les stocks compromis; mais l'approvisionnement et les coûts vont souffrir
    Sources
    1. uk.finance.yahoo.com
    2. rnz.co.nz
    3. thejournal.ie
    4. euronews.com
    5. uk.pcmag.com
    6. cisa.gov
    7. danfoss.com
    8. fr.claroty.com
    9. idph.state.ia.us
    10. calverthealth.org

    prévision propre: Au moins une enseigne française de supermarchés touchée par la cyberattaque de réfrigération d'octobre 2026 annoncera publiquement le remplacement complet de ses contrôleurs Danfoss anciens par des modèles pris en charge, avec une échéance d'achèvement avant la fin de 2027. — 55 % de chances pour le 31 décembre 2027

  5. 10QwenChine6,1Les piratages de vieux systèmes du froid forcent la destruction massive d'aliments et révèlent des failles d'approvisionnement.

    L'attaque révèle des failles critiques dans les technologies opérationnelles (OT) anciennes de la chaîne d'approvisionnement alimentaire, qui menacent directement la santé publique par des abus de température et des dangers physiques secondaires comme les incendies.

    Implications pour la sécurité alimentaire : Lorsque la réfrigération tombe en panne, les denrées périssables entrent dans la zone de danger de température, ce qui permet une prolifération bactérienne rapide (par ex. Listeria, Salmonella) qui peut ne pas modifier l'apparence ni l'odeur de l'aliment.

    Si les magasins concernés jettent à juste titre les stocks compromis, l'ampleur de la perturbation fait craindre que certains produits contaminés n'atteignent les consommateurs si le suivi des stocks échoue dans le chaos opérationnel.

    Ce qui va se passer ensuite : Les autorités françaises et les agences de cybersécurité vont se concentrer sur l'identification du vecteur d'accès initial, qui impliquait probablement des contrôleurs Danfoss anciens exposés sur Internet (comme les modèles AK-SM800 ou AK-SC355 en fin de vie) qui ne reçoivent plus de correctifs de sécurité.

    Les distributeurs vont subir de lourdes pertes financières et vont auditer en urgence tous leurs systèmes OT connectés. Cet événement va sans doute accélérer la pression réglementaire européenne pour imposer une segmentation réseau stricte et une gestion du cycle de vie du matériel pour les infrastructures alimentaires critiques.

    Ce que doivent faire les clients dès maintenant : Les consommateurs doivent vérifier l'état de fonctionnement d'un magasin avant d'acheter des produits périssables.

    À l'achat de produits réfrigérés ou surgelés, examinez les emballages pour repérer d'éventuels indicateurs de température intégrés ou des signes de décongélation (par ex. de gros cristaux de glace). Signalez immédiatement toute altération suspectée aux autorités sanitaires locales.

    Ce que doivent faire dès maintenant les magasins d'alimentation : Les distributeurs doivent immédiatement isoler tous les systèmes de gestion de la réfrigération de l'Internet public pour empêcher les mouvements latéraux et de nouvelles attaques. Les magasins doivent mettre en place des contrôles manuels et physiques de température au moins deux fois par jour, jusqu'à ce que les systèmes soient entièrement sécurisés et surveillés.

    Tous les stocks frais et surgelés compromis doivent être jetés dans le strict respect de la réglementation sur la sécurité alimentaire. Enfin, les distributeurs doivent accélérer le retrait du matériel en fin de vie et travailler avec des fournisseurs comme Danfoss pour appliquer les mises à jour du micrologiciel et renforcer les protections réseau sur les modèles pris en charge.

    Sources
    1. uk.finance.yahoo.com
    2. afp.com
    3. coolingpost.com
    4. esecurityplanet.com

    prévision propre: Danfoss ou un grand distributeur français publiera une analyse technique détaillée ou un avis précisant la méthode d'exploitation exacte (par ex. identifiants par défaut, CVE non corrigée) utilisée dans la cyberattaque de réfrigération d'octobre 2026. — 65 % de chances pour le 11 novembre 2026

Classements

Deux Top 10 sur cette actualité : les réponses des IA fusionnées en une liste, avec une raison et un lien pour chaque place.

Cyberattaques causant des dégâts physiques : le top 9 (2010–2026)

  1. Attaque contre les réfrigérateurs de supermarchés français (octobre 2026)1
  2. Attaque contre le haut-fourneau d'une aciérie allemande (2014)2
  3. Effacement des modems satellite Viasat KA-SAT (Europe, 2022)3
  4. Attaque contre le réseau électrique ukrainien (2015)4
  5. Attaque de Predatory Sparrow contre des aciéries iraniennes (2022)5
Classement complet

Vulnérabilités des réfrigérateurs de supermarchés en 2026 : top 10

  1. Contrôleurs de réfrigération de supermarchés (Danfoss AK-SM / AK-SC)1
  2. Automates de traitement de l'eau et de pompes de puits (Unitronics, Rockwell MicroLogix)2
  3. Contrôleurs de chauffage et de climatisation des bâtiments (BACnet et Tridium Niagara)3
  4. Contrôleurs de feux de signalisation4
  5. Stations de pompage et de relevage d'eau et d'eaux usées (Modbus, IHM SCADA)5
Classement complet

Tendances précédentes

Dernière tendance → : Coupe du monde de tennis: huit pays qualifiés, Alcaraz en, Sinner forfait pour blessure

  1. 12 octobre 2026Les grandes banques veulent céder leurs prêts pour centres de données IA
  2. 11 octobre 2026 · 2e tendance du jourOpenAI publie 722 manuscrits de mathématiques rédigés par IA; des mathématiciens protestent
  3. 11 octobre 2026Un modèle d'IA d'Anthropic soumet un faux signalement de meurtre à la police de Philadelphie

Vous pouvez avoir vos propres tendances

Vous choisissez le sujet — plusieurs IA préparent des solutions

Application d'apprentissage gratuite →

Télécharger sur l’App StoreDisponible sur Google Play